

Avocat RGPD et protection des données personnelles à Paris
Un client vous demande de signer un accord de sous-traitance, la CNIL vous adresse un questionnaire ou une fuite de données vient d’être détectée : chaque situation appelle une réponse juridique précise, souvent dans un délai court. Beaubourg Avocats, avocat RGPD à Paris, accompagne les entreprises dans la protection des données personnelles, de la mise en conformité au contrôle de la CNIL et aux litiges. Le cabinet intervient aussi en amont, dès la conception d’un produit ou d’un nouveau traitement.
Conseil et contentieux réunis
Le cabinet qui rédige vos clauses et votre documentation vous assiste aussi face à la CNIL et devant le juge.
Vos prestataires encadrés
Accords de sous-traitance, responsabilité conjointe et transferts hors de l’Union sont négociés avec vos prestataires comme avec vos clients.
Vos projets numériques sécurisés
Application, logiciel SaaS, outil d’intelligence artificielle : nous intégrons la protection des données avant le lancement, pas après.
Contactez-nous
Ils parlent de nous






Dans quelles situations faire appel à un avocat RGPD ?
Le RGPD s’applique dès que votre entreprise traite des informations qui identifient une personne, directement ou indirectement : clients, prospects, salariés, utilisateurs. Voici les situations dans lesquelles notre intervention vous est le plus utile.
Vous lancez un produit ou un service
Application, plateforme ou nouveau fichier clients : nous identifions la base légale, l’information à donner et les mesures à prévoir avant la mise en ligne. Vous évitez ainsi de reconstruire le parcours après coup.
Un client exige des garanties
Votre donneur d’ordre vous soumet un accord de sous-traitance ou un questionnaire de conformité. Nous relisons ses exigences et négocions des engagements que vous pourrez réellement tenir.
Vous changez de prestataire
Nouveau CRM, hébergeur ou solution cloud : nous vérifions où vont vos données, qui y accède et ce que prévoit le contrat. Vous signez en connaissant vos responsabilités.
Une personne exerce ses droits
Une demande d’accès ou d’effacement arrive, parfois en marge d’un conflit. Vous disposez en principe d’un mois pour répondre : nous vous aidons à déterminer ce que vous devez communiquer et ce que vous pouvez refuser.
Un incident touche vos données
Piratage, fichier envoyé au mauvais destinataire, ordinateur perdu : nous qualifions l’incident et décidons avec vous des notifications nécessaires.
La CNIL vous contacte
Questionnaire, contrôle ou mise en demeure : nous préparons vos réponses et vos pièces, puis vous assistons pendant toute la procédure.
Comment le cabinet vous accompagne-t-il en protection des données personnelles ?
Notre intervention porte sur un sujet précis ou sur l’ensemble de vos traitements ; quatre domaines ont leur page dédiée.
Contrats avec vos prestataires et partenaires
Le prestataire qui traite des données pour votre compte doit être lié par un contrat conforme à l’article 28 du RGPD : instructions, sécurité, sous-traitants ultérieurs, sort des données. Nous rédigeons ou négocions ces clauses, y compris dans vos contrats informatiques SaaS ou d’hébergement.
Nouveaux projets et analyse d’impact
Un traitement susceptible d’engendrer un risque élevé pour les personnes exige une analyse d’impact avant sa mise en œuvre (article 35 du RGPD). Nous vous aidons à savoir si elle est requise et à la conduire, notamment pour vos projets d’intelligence artificielle.
Transferts de données hors de l’Union européenne
Hébergement aux États-Unis, support client à l’étranger, outil d’analyse non européen : chaque flux vers un pays tiers doit reposer sur une décision d’adéquation, des clauses contractuelles types ou une autre garantie prévue au chapitre V du RGPD. Nous cartographions ces flux et choisissons avec vous l’outil adapté.
Que faire en cas de violation de données personnelles ?
Cyberattaque, rançongiciel, erreur d’envoi, accès d’un ancien salarié : toute atteinte à la sécurité de vos données peut constituer une violation. Le règlement (UE) 2016/679 fixe alors un calendrier serré. Si la violation présente un risque pour les personnes, vous devez la notifier à la CNIL dans les meilleurs délais et, si possible, au plus tard 72 heures après en avoir pris connaissance (article 33). Si ce risque est élevé, vous devez aussi en informer les personnes concernées dans les meilleurs délais (article 34). Toute violation, même non notifiée, doit être consignée dans votre documentation interne.
Dans ces premières heures, nous qualifions l’incident, évaluons le risque, rédigeons la notification et documentons chaque décision, en lien avec vos équipes techniques et les intervenants en cybersécurité. Cette documentation pourra être demandée par la CNIL en cas de contrôle.
Une violation de données vient d’être détectée ? Nous analysons l’incident avec vous et, lorsqu’une notification à la CNIL est requise, préparons celle-ci dans le délai applicable.
Contrôle ou sanction de la CNIL : comment préparer votre défense ?
La CNIL peut contrôler votre entreprise sur place, sur pièces, en ligne ou sur audition. La suite dépend de la gravité des manquements constatés, et chaque étape vous laisse un délai pour répondre.
Le contrôle
Nous préparons vos équipes, rassemblons registre, contrats et procédures, puis relisons le procès-verbal avec vous avant toute observation. Ce que vous remettez lors du contrôle fonde la suite de la procédure.
La mise en demeure
La présidente de la CNIL peut vous enjoindre de vous mettre en conformité dans un délai qu’elle fixe ; lorsque la réponse et les justificatifs apportés sont jugés satisfaisants, la procédure de mise en demeure est clôturée. Nous définissons les mesures correctrices et, lorsqu’une réponse est demandée, rédigeons la justification de votre mise en conformité.
La procédure de sanction
Le RGPD prévoit une amende pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial pour des obligations comme la sécurité ou la sous-traitance, et 20 millions ou 4 % pour les principes, les droits des personnes et les transferts (article 83). Les dossiers ne présentant pas de difficulté particulière peuvent relever d’une procédure de sanction simplifiée. Nous rédigeons vos observations et vous représentons devant la formation restreinte.
Vous avez reçu un procès-verbal de contrôle ou une mise en demeure de la CNIL ? Nous analysons les manquements relevés et préparons votre réponse dans le délai imparti.
Quels litiges peuvent naître autour des données personnelles ?
Entre entreprises, les litiges portent sur la responsabilité d’un sous-traitant après une fuite, la portée d’une clause de limitation de responsabilité ou la restitution des données en fin de contrat. Face à une personne concernée, il peut s’agir d’une réclamation déposée auprès de la CNIL, d’une demande de réparation fondée sur l’article 82 du RGPD ou d’un refus d’accès contesté. Une sanction de la CNIL peut elle-même faire l’objet d’un recours.
Après analyse de vos contrats, de votre documentation et de la chronologie des faits, nous déterminons avec vous s’il vaut mieux négocier, répondre ou agir en justice. Votre dossier de conformité devient alors votre principal élément de preuve.
Avocat, DPO, équipes techniques : qui fait quoi ?
Distinguer ces rôles vous évite de confier deux fois le même travail.
Le délégué à la protection des données
Le DPO conseille votre organisation et contrôle le respect du RGPD. Il est obligatoire notamment pour les autorités publiques et lorsque votre activité principale implique un suivi systématique à grande échelle ou des données sensibles à grande échelle (article 37) ; sinon, il reste facultatif.
L’avocat
Il qualifie juridiquement vos traitements, rédige et négocie vos contrats, et vous représente devant la CNIL et les juridictions. Vos échanges avec lui sont couverts par le secret professionnel.
Les équipes techniques
Elles mettent en œuvre la sécurité : accès, chiffrement, sauvegardes, journalisation. Nous traduisons les exigences juridiques en consignes applicables et vérifions qu’elles sont documentées.
Pourquoi choisir Beaubourg Avocats pour votre conformité RGPD ?
Le numérique au cœur de la pratique du cabinet
Le cabinet intervient aussi en contrats informatiques, en cybersécurité et en intelligence artificielle : vos questions de données sont traitées avec le contexte technique de votre projet.
Des documents écrits pour être produits
Le registre, les clauses et les procédures que nous rédigeons sont ceux que nous présenterons si la CNIL vous contrôle ou si un litige survient.
Une conformité à la mesure de votre entreprise
Nous partons de vos traitements réels et classons les actions par priorité : une start-up de dix personnes n’a ni les traitements ni les risques d’un groupe international.
Votre avocat référent en protection des données
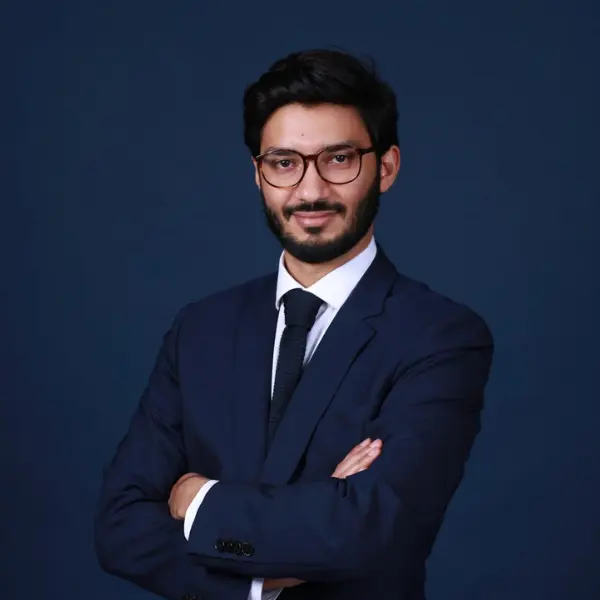
Me Elias Bourran
Fondateur de Beaubourg Avocats, avocat au barreau de Paris
- Docteur en droit fiscal de l’Université Paris-Dauphine
- Diplômé de l’École nationale d’administration (ENA)
- Avocat au barreau de Paris depuis 2019
Me Elias Bourran supervise les dossiers du cabinet en protection des données personnelles : mise en conformité RGPD, violations de données, contrôles et procédures de la CNIL, litiges liés aux données.

Parlez de votre projet ou de votre dossier RGPD à un avocat du cabinet
Lancement d’un produit, contrat avec un prestataire, demande d’exercice de droits, violation de données, contrôle de la CNIL : Beaubourg Avocats analyse votre situation et vous indique les mesures à prendre.
Ils parlent de nous